In vielen mittelständischen Unternehmen ist die Rollenverteilung seit Jahren klar. Die Geschäftsführung kümmert sich um Kunden, Zahlen und Personal. Die Informationssicherheit liegt bei der IT-Leitung oder beim externen Dienstleister. Wenn etwas zu entscheiden ist, kommt eine Rechnung oder eine kurze E-Mail.
NIS2 verändert diese Rollenverteilung. Nicht, weil Geschäftsführer plötzlich Firewalls konfigurieren sollen. Sondern weil das Gesetz die Verantwortung dorthin legt, wo die Entscheidungen fallen.
Was § 38 BSIG verlangt
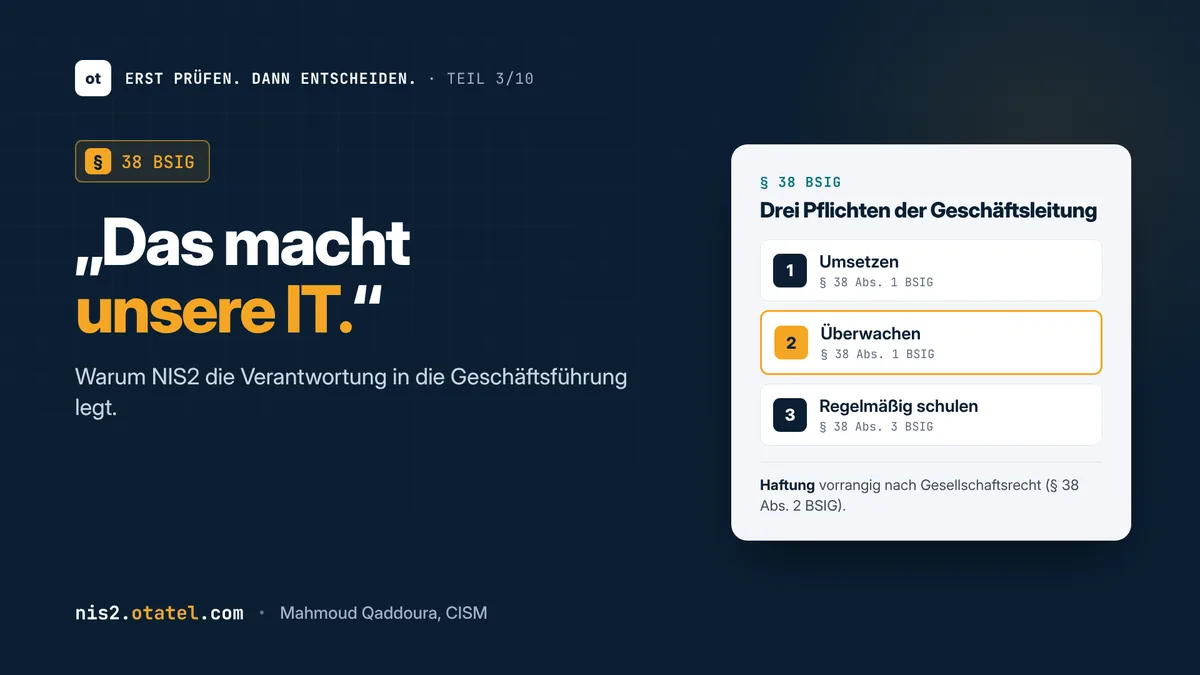
Die Vorschrift ist kurz. Sie hat drei Absätze: zwei Pflichten und eine Haftungsregel.
Umsetzen und überwachen (Abs. 1). Geschäftsleitungen besonders wichtiger und wichtiger Einrichtungen sind verpflichtet, die Risikomanagementmaßnahmen nach § 30 BSIG umzusetzen und ihre Umsetzung zu überwachen. Das Wort „überwachen“ ist entscheidend. Es reicht nicht, eine Aufgabe zu delegieren. Die Geschäftsleitung muss wissen, ob sie erledigt wird.
Haften (Abs. 2). Verletzt die Geschäftsleitung diese Pflichten, haftet sie der Einrichtung für einen schuldhaft verursachten Schaden – nach den Regeln des Gesellschaftsrechts, die für die jeweilige Rechtsform gelten. Für eine GmbH sind das die Regeln, die auch sonst für die Sorgfalt eines Geschäftsführers gelten. Nur wo das Gesellschaftsrecht keine solche Haftungsregel enthält, haften Geschäftsleitungen unmittelbar nach dem BSIG (§ 38 Abs. 2 Satz 2). Das Gesetz macht damit deutlich: Informationssicherheit gehört zu den Pflichten, an denen die Sorgfalt der Geschäftsleitung gemessen wird.
Lernen (Abs. 3). Die Geschäftsleitungen müssen regelmäßig an Schulungen teilnehmen. Das Ziel ist nicht technisches Detailwissen. Das Gesetz verlangt ausreichende Kenntnisse, um Risiken und Risikomanagementpraktiken zu erkennen und zu bewerten – und ihre Auswirkungen auf die eigenen Dienste beurteilen zu können.
Warum „Das macht unsere IT“ nicht mehr reicht
Der Satz ist nicht falsch. Die IT-Abteilung oder der Dienstleister wird die meisten Maßnahmen tatsächlich umsetzen. Aber er beschreibt nur die Ausführung, nicht die Verantwortung.
Drei Situationen zeigen, wo die Lücke liegt:
- Die Priorität. Die IT schlägt vor, die Datensicherung neu aufzusetzen. Gleichzeitig steht eine Investition in der Produktion an. Wer entscheidet, was zuerst kommt? Diese Abwägung ist eine Geschäftsentscheidung.
- Das Risiko, das bleibt. Nicht jede Lücke lässt sich sofort schließen. Wer akzeptiert ein verbleibendes Risiko – und wer hat das dokumentiert? Ein Administrator kann das nicht für das Unternehmen tun.
- Der Ernstfall. Nach Kenntnis eines erheblichen Sicherheitsvorfalls muss unverzüglich, spätestens innerhalb von 24 Stunden, eine Erstmeldung erfolgen (§ 32 Abs. 1 Nr. 1 BSIG). Ob ein Vorfall „erheblich“ ist und gemeldet wird, ist eine Entscheidung mit Folgen für Kunden und Aufsicht. Sie gehört nicht allein in die Nachtschicht der IT.
Wie Überwachung praktisch aussieht
Überwachen heißt nicht, jeden Tag in Systeme zu schauen. Es heißt, regelmäßig die richtigen Fragen zu stellen und die Antworten festzuhalten. Ein einfacher Rhythmus kann so aussehen:
- Einmal im Quartal ein kurzer Bericht an die Geschäftsführung: Stand der Maßnahmen nach § 30 Abs. 2 BSIG, offene Lücken, Vorfälle, Entscheidungsbedarf.
- Entscheidungen mit Datum und Begründung. Welche Maßnahme wird umgesetzt, welche verschoben, welches Risiko wird bewusst getragen?
- Eine Schulung pro Jahr für die Geschäftsleitung, mit Nachweis. Inhalt: aktuelle Bedrohungen, die eigenen Risiken, die Meldewege.
- Ein geübter Ernstfall. Einmal im Jahr eine Übung am Tisch: Wer entscheidet in den ersten 24 Stunden was?
Der Aufwand dafür ist überschaubar, der Nutzen groß: Aus einer unklaren Verantwortung wird eine nachvollziehbare. Und nachvollziehbar ist genau das, was im Streitfall zählt – gegenüber der Aufsicht, gegenüber Gesellschaftern, gegenüber Versicherern.
Was passiert, wenn die Geschäftsführung sich heraushält?
Zunächst passiert oft nichts. Das ist das Tückische. Die Folgen zeigen sich erst, wenn etwas schiefgeht.
Nach einem Vorfall fragt jemand, was die Geschäftsleitung wusste und was sie entschieden hat. Bei besonders wichtigen Einrichtungen kann das BSI Prüfungen anordnen; die Teilnahme der Geschäftsleitung an Schulungen nach § 38 Abs. 3 gehört ausdrücklich zu dem, was geprüft werden kann (§ 61 Abs. 1 BSIG). Als letztes Mittel kann die Aufsicht unzuverlässigen Geschäftsleitungen die Ausübung ihrer Tätigkeit vorübergehend untersagen, wenn Anordnungen trotz Fristsetzung nicht befolgt werden (§ 61 Abs. 9 BSIG).
Das sind keine alltäglichen Szenarien. Aber sie zeigen, wie ernst der Gesetzgeber die Rolle der Geschäftsleitung nimmt.
Was sich ändert, wenn die Geschäftsführung führt
Wo die Geschäftsführung die Informationssicherheit aktiv steuert, ändert sich das Bild. Budgets werden nicht mehr nach Dringlichkeit des letzten Vorfalls verteilt, sondern nach Risiko. Die IT bekommt klare Entscheidungen statt unklarer Erwartungen. Und auf die Frage eines Kunden oder einer Bank gibt es eine Antwort, die von oben getragen ist.
Der erste Schritt
Bevor Sie einen Berichtsrhythmus einführen, klären Sie die Grundlage: Gilt NIS2 für Ihr Unternehmen, und als welche Einrichtung? Davon hängt ab, welche Pflichten die Geschäftsleitung konkret treffen.
Meine kostenlose NIS2-Vorprüfung beantwortet genau diese Frage – mit Fundstelle zu jedem Ergebnis, ohne Konto, ohne Speicherung: nis2.otatel.com/check
Erst prüfen. Dann entscheiden.