Ein Maschinenbauer mit 80 Mitarbeitenden. Ein Lebensmittelgroßhändler mit 60. Ein IT-Dienstleister mit 55. Alle drei haben eines gemeinsam: Sie halten NIS2 für ein Gesetz für Kraftwerke, Kliniken und Wasserwerke. Und alle drei können trotzdem darunter fallen.
Seit dem 6. Dezember 2025 gilt das NIS-2-Umsetzungsgesetz (BGBl. 2025 I Nr. 301). Es hat das BSI-Gesetz (BSIG) neu gefasst und den Kreis der Unternehmen mit Pflichten zur Informationssicherheit stark erweitert. Der Gesetzgeber war bei der Verabschiedung von rund 29.500 betroffenen Einrichtungen ausgegangen, nach einer Berechnung des Statistischen Bundesamts. Registriert hatten sich bis zum 31. Juli 2026 – dem Termin, den das BSI für ausstehende Registrierungen genannt hatte – 18.845.
Rund 10.000 Einrichtungen fehlen also noch. Ein häufiger Grund dürfte weniger Unwille sein als ein Denkfehler.
Der Denkfehler: NIS2 mit KRITIS verwechseln
Wer schon länger mit Informationssicherheit zu tun hat, kennt die KRITIS-Regeln. Sie galten für wenige Betreiber großer Anlagen, gemessen an Schwellenwerten wie versorgten Einwohnern. Viele Unternehmen haben daraus gelernt: „Das betrifft die Großen.“
NIS2 funktioniert anders. Das Gesetz fragt nicht zuerst, wie kritisch Ihre Anlage für die Bevölkerung ist. Es fragt, in welchem Sektor Sie tätig sind und wie groß Ihr Unternehmen ist. Das sind zwei einfache Fragen – und genau deshalb fallen viele Unternehmen darunter, die sich nie als „kritisch“ gesehen haben.
Drei Sätze begegnen einem dabei immer wieder:
- „Wir sind zu klein.“ – Die Schwelle liegt bei 50 Mitarbeitenden. Das ist kein Konzern, das ist solider Mittelstand.
- „Unsere IT macht ein Dienstleister.“ – Die Pflichten treffen das Unternehmen, nicht den Dienstleister. Die Verantwortung lässt sich nicht auslagern.
- „Das betrifft Banken und Energie.“ – Auch Maschinenbau, Elektrotechnik, Chemie, Lebensmittel, Abfallwirtschaft sowie Post- und Kurierdienste stehen im Gesetz.
Vier Fragen, die die Betroffenheit klären
Sie brauchen für die erste Einschätzung keinen Berater und kein Projekt. Sie brauchen vier Antworten.
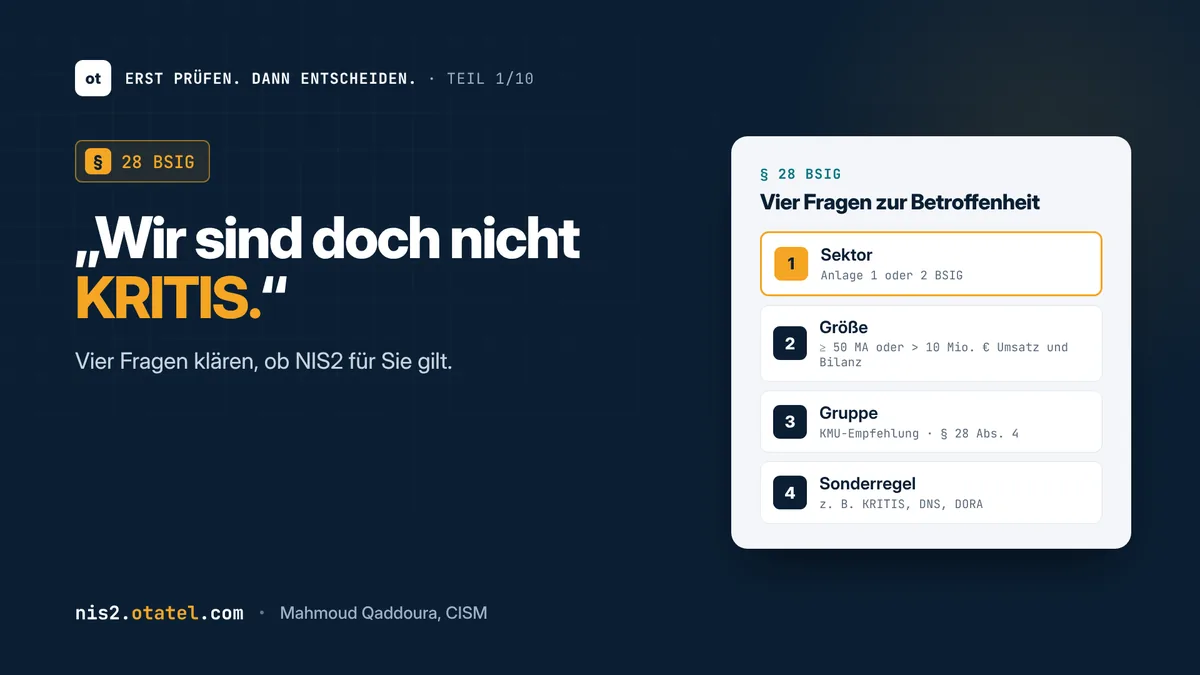
1. Gehört Ihre Tätigkeit zu einer Einrichtungsart aus Anlage 1 oder 2 des BSIG? Anlage 1 umfasst unter anderem Energie, Transport und Verkehr, Finanzwesen, Gesundheit, Wasser und digitale Infrastruktur – dazu zählen auch Cloud- und Rechenzentrumsdienste sowie Managed Service Provider. Anlage 2 umfasst unter anderem Post- und Kurierdienste, Abfallbewirtschaftung, Chemie, Lebensmittel sowie das verarbeitende Gewerbe: Medizinprodukte, Datenverarbeitungsgeräte und Elektronik, elektrische Ausrüstungen, Maschinenbau und Fahrzeugbau. Maßgeblich ist oft die Wirtschaftstätigkeit nach NACE-Code. Geschäftstätigkeiten, die gemessen an Ihrer gesamten Tätigkeit vernachlässigbar sind, können unberücksichtigt bleiben (§ 28 Abs. 3 BSIG).
2. Wie groß ist Ihr Unternehmen? Als wichtige Einrichtung gilt, wer mindestens 50 Mitarbeitende beschäftigt oder einen Jahresumsatz und eine Jahresbilanzsumme von jeweils über 10 Millionen Euro hat (§ 28 Abs. 2 BSIG). Gezählt wird nach Jahresarbeitseinheiten; Teilzeitkräfte zählen anteilig. Als besonders wichtige Einrichtung gilt in den Sektoren der Anlage 1, wer mindestens 250 Mitarbeitende beschäftigt oder mehr als 50 Millionen Euro Umsatz und mehr als 43 Millionen Euro Bilanzsumme hat (§ 28 Abs. 1 BSIG).
3. Gehören Sie zu einer Unternehmensgruppe? Die Zahlen werden nach der KMU-Empfehlung der EU-Kommission ermittelt. Daten von Partner- und verbundenen Unternehmen können deshalb mitzählen. Eine Ausnahme sieht § 28 Abs. 4 Satz 2 BSIG vor: Sie werden nicht hinzugerechnet, wenn Ihr Unternehmen unter Berücksichtigung der rechtlichen, wirtschaftlichen und tatsächlichen Umstände bei Beschaffenheit und Betrieb seiner IT-Systeme, Komponenten und Prozesse unabhängig von der Gruppe ist. Diese Frage kann für die Einordnung entscheidend sein.
4. Gilt für Sie eine Sonderregel? Manche Einrichtungen fallen unabhängig von ihrer Größe unter das Gesetz, etwa Betreiber kritischer Anlagen, qualifizierte Vertrauensdiensteanbieter oder DNS-Diensteanbieter. Umgekehrt gelten für Finanzunternehmen im Anwendungsbereich von DORA zentrale Pflichten des BSIG nicht, weil DORA sie regelt (§ 28 Abs. 6 BSIG); die Registrierung nach § 33 BSIG ist davon nicht ausgenommen.
Wer diese vier Fragen ehrlich beantwortet, weiß in den meisten Fällen, wo er steht. Wichtig ist, dass jede Antwort eine Fundstelle hat. Eine Einschätzung ohne Paragraf ist eine Meinung – und eine Meinung hilft Ihnen nicht, wenn das BSI nachfragt.
Was passiert, wenn Sie die Frage offenlassen?
Viele Unternehmen warten ab. Das ist verständlich, aber es hat Folgen, die im Gesetz stehen.
Betroffene Einrichtungen müssen sich spätestens drei Monate, nachdem sie erstmals als Einrichtung gelten, beim BSI registrieren (§ 33 Abs. 1 BSIG). Für alle, die schon bei Inkrafttreten betroffen waren, lief diese Frist am 6. März 2026 ab. Das BSI hat erklärt, es erwarte die ausstehenden Registrierungen bis zum 31. Juli 2026. Auch dieser Termin ist verstrichen.
Wer die Registrierung versäumt, riskiert ein Bußgeld von bis zu 500.000 Euro (§ 65 Abs. 2 Nr. 6 in Verbindung mit Abs. 5 Satz 1 Nr. 5 BSIG). Das BSI kann die Registrierung auch selbst vornehmen (§ 33 Abs. 3 BSIG) und Unterlagen anfordern, wenn Tatsachen die Annahme rechtfertigen, dass Sie Ihrer Pflicht nicht nachkommen (§ 33 Abs. 4 BSIG).
Schwerer wiegt etwas anderes: Mit der Registrierung beginnen die eigentlichen Pflichten nicht erst – sie gelten bereits. Risikomanagementmaßnahmen nach § 30 BSIG, Meldepflichten nach § 32 BSIG und die Pflichten der Geschäftsleitung nach § 38 BSIG hängen nicht davon ab, ob Sie registriert sind. Wer die Betroffenheit nicht prüft, verletzt diese Pflichten womöglich, ohne es zu merken.
Und wenn Sie wirklich nicht betroffen sind?
Dann ist das ein gutes Ergebnis – wenn Sie es belegen können. Denn die Frage wird Ihnen ohnehin gestellt: von Kunden, die selbst unter NIS2 fallen und ihre Lieferkette absichern müssen, von Versicherern, von Banken. Ein dokumentiertes „nicht betroffen, weil …“ mit Fundstelle beantwortet diese Fragen in einem Satz. Ein „Wir glauben, das gilt nicht für uns“ beantwortet sie nicht.
Damit ändert sich die Lage für die Geschäftsführung grundlegend. Statt eines unbestimmten Risikos steht eine Entscheidung auf dem Tisch: Wir sind betroffen und planen die Umsetzung. Oder: Wir sind nicht betroffen und können das zeigen. Beides ist besser als der Zustand dazwischen.
Mein Vorschlag für die nächste Stunde
Nehmen Sie sich die vier Fragen vor. Halten Sie zu jeder Antwort fest, worauf sie sich stützt: NACE-Code, Mitarbeiterzahl nach KMU-Empfehlung, Gruppenstruktur, Fundstelle im BSIG. Sie haben danach mehr als ein Bauchgefühl – Sie haben eine Grundlage für die Entscheidung.
Wenn Sie dafür eine Struktur möchten: Ich habe die NIS2-Vorprüfung gebaut, die genau diese Fragen der Reihe nach stellt und jede Antwort mit der Fundstelle begründet. Sie ist kostenlos, braucht kein Konto und speichert nichts: nis2.otatel.com/check
Erst prüfen. Dann entscheiden.