In den vergangenen neun Artikeln ging es um Betroffenheit, Bußgelder, die Rolle der Geschäftsführung, Meldefristen, Lieferketten, ISO-Zertifikate und den Cyber Resilience Act. Die Themen waren verschieden. Das Muster dahinter war immer dasselbe.
Viele Probleme entstehen nicht, weil ein Unternehmen eine Maßnahme schlecht umgesetzt hat, sondern weil es eine Entscheidung ohne geprüfte Grundlage getroffen hat. „Gilt nicht für uns.“ „Das macht unsere IT.“ „Wir sind ja zertifiziert.“ „Der CRA kommt erst 2027.“ Jeder dieser Sätze klingt vernünftig. Keiner davon hat eine Fundstelle.
Drei Wege, wie Unternehmen heute an NIS2 und CRA herangehen
Wer sich mit den beiden Regelwerken beschäftigt, stößt meist auf drei Ansätze. Jeder hat seine Berechtigung.
Abwarten. Man beobachtet, was Behörden, Verbände und Wettbewerber tun, und entscheidet später. Das spart heute Aufwand. Der Preis ist Unsicherheit: Niemand im Unternehmen kann sagen, ob und welche Pflichten bereits gelten – und Kunden- oder Behördenfragen werden unter Zeitdruck beantwortet.
Ein großes Projekt. Man beauftragt eine umfassende Beratung oder führt eine umfangreiche GRC-Software ein, die Risiken, Kontrollen, Audits und Nachweise dauerhaft verwaltet. Für Unternehmen, die nachweislich betroffen sind und ein dauerhaftes Managementsystem brauchen, ist das oft der richtige Weg. Als erster Schritt ist er häufig zu groß: Er setzt voraus, dass die Grundfrage – gilt das Gesetz, in welcher Rolle, mit welchen Pflichten – bereits beantwortet ist.
Eine Vorprüfung zuerst. Man klärt zuerst die Grundlage: Betroffenheit, Rolle, Einstufung, Fristen – jede Antwort mit Fundstelle. Erst danach entscheidet man über Umfang, Budget und Werkzeuge. Das ist kein Ersatz für die Umsetzung. Es ist der Schritt, der sie richtig dimensioniert.
Was die frühe Klärung bringt
Unternehmen, die NIS2 und den CRA früh klären, gewinnen vor allem vier Dinge.
Klarheit für die Geschäftsführung. Statt eines unbestimmten Risikos liegt eine Entscheidung auf dem Tisch: betroffen oder nicht, mit welchen Pflichten, bis wann. Erst auf dieser Grundlage kann die Geschäftsleitung ihre Überwachungspflicht nach § 38 BSIG sinnvoll wahrnehmen.
Planbare Kosten. Wer seine Lücken kennt, kann priorisieren. Budgets werden nach Risiko verteilt, nicht nach dem Druck der letzten Kundenanfrage. Und bei Produkten lassen sich Sicherheitsanforderungen und Unterstützungszeiträume einplanen, solange sie noch günstig sind.
Bessere Position im Vertrieb. Kunden unter NIS2 müssen ihre Lieferkette absichern, Einführer und Händler müssen nach dem CRA vor dem Vertrieb CE-Kennzeichnung und Herstellerunterlagen prüfen. Wer auf diese Fragen eine belegte Antwort hat, ist im Einkauf der einfachere Partner.
Ruhe im Ernstfall. Ein Unternehmen, das seine Meldepflichten, Zuständigkeiten und Meldewege kennt, verliert bei einem Vorfall keine Zeit mit der Frage, was jetzt zu tun ist.
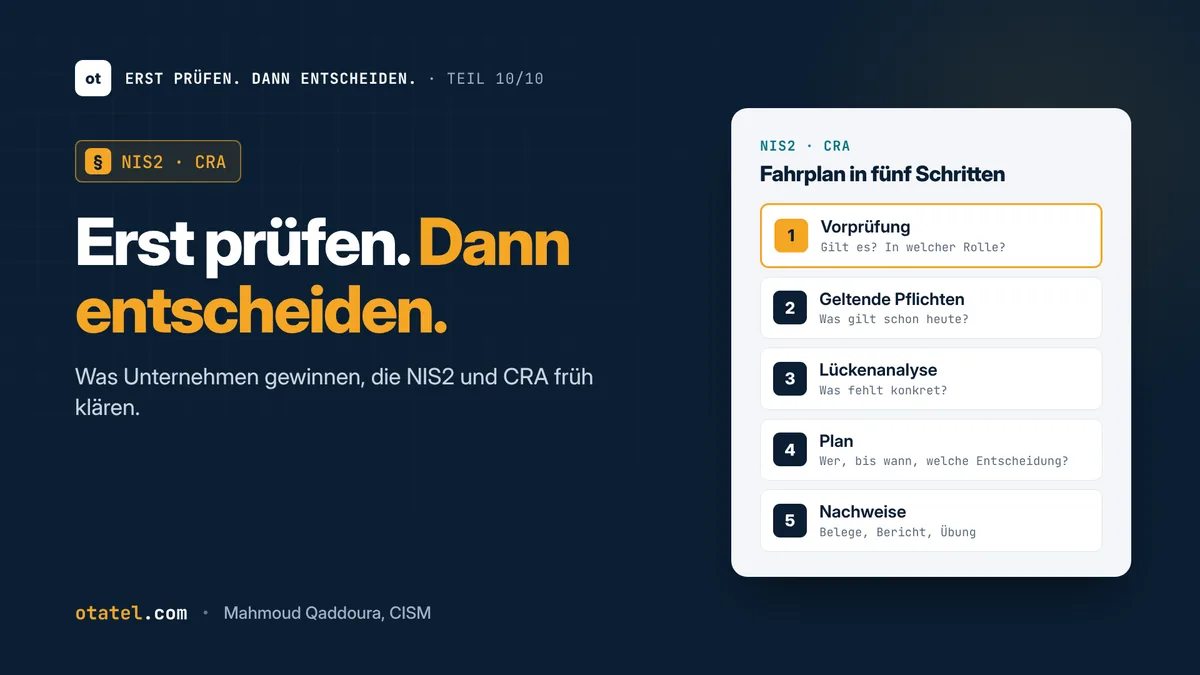
Ein Fahrplan in fünf Schritten
- Vorprüfung. Gilt NIS2 für uns, und als welche Einrichtung? Fallen unsere Produkte unter den CRA, und in welcher Rolle? Jede Antwort mit Fundstelle dokumentieren.
- Geltende Pflichten. Was gilt bereits heute? Bei NIS2 gelten alle Pflichten seit dem 6. Dezember 2025: Registrierung (§ 33), Risikomanagement (§ 30), Meldepflicht (§ 32) und die Pflichten der Geschäftsleitung (§ 38). Beim CRA gilt seit dem 11. September 2026 die Meldepflicht für aktiv ausgenutzte Schwachstellen und schwerwiegende Vorfälle.
- Lückenanalyse. Die vorhandenen Maßnahmen den Anforderungen zuordnen – bei NIS2 den zehn Bereichen aus § 30 Abs. 2 BSIG, beim CRA den grundlegenden Anforderungen aus Anhang I. Vorhandene Rahmenwerke wie ISO/IEC 27001 nutzen, statt neu anzufangen.
- Plan mit Verantwortung. Jede Lücke bekommt einen Verantwortlichen, eine Frist und eine Entscheidung der Geschäftsführung: umsetzen, verschieben oder bewusst tragen.
- Nachweise und Rhythmus. Belege an einem Ort sammeln, regelmäßig an die Geschäftsführung berichten, einmal im Jahr den Ernstfall üben. Erst hier lohnt die Frage, welches Werkzeug den Betrieb dauerhaft am besten unterstützt.
Die Reihenfolge ist entscheidend. Wer mit Schritt 5 beginnt, kauft ein Werkzeug für eine Frage, die er noch nicht kennt. Wer mit Schritt 1 beginnt, weiß nach kurzer Zeit, wie groß das Vorhaben wirklich ist.
Warum ich die Vorprüfung gebaut habe
Aus meiner Arbeit in der Informationssicherheit und Regulatorik habe ich einen Grundsatz mitgenommen: Geprüft wird der Nachweis, nicht die Absicht. Deshalb habe ich für den ersten Schritt kostenlose Vorprüfungen gebaut, die keine Meinung liefern, sondern eine nachvollziehbare Einordnung: Jede Antwort nennt die Stelle im Gesetz, aus der sie folgt.
Sie ersetzen keine Rechtsberatung und keine Umsetzung. Sie beantworten die Frage, mit der alles beginnt – ohne Konto und ohne Speicherung: otatel.com
Erst prüfen. Dann entscheiden.