Angenommen, ein Elektronikhersteller hat vor vier Jahren eine Gerätefamilie auf den Markt gebracht. Die Geräte laufen bei vielen Kunden, die Entwicklung arbeitet längst am Nachfolger. An einem Dienstagmorgen schreibt ein Kunde, dass Angreifer über eine bekannte Lücke in einer eingebauten Bibliothek auf seine Geräte zugreifen.
Bis zum Sommer 2026 wäre das vor allem ein Thema für den Support gewesen. Seit dem 11. September 2026 ist es auch eine gesetzliche Meldepflicht.
Was seit dem 11. September 2026 gilt
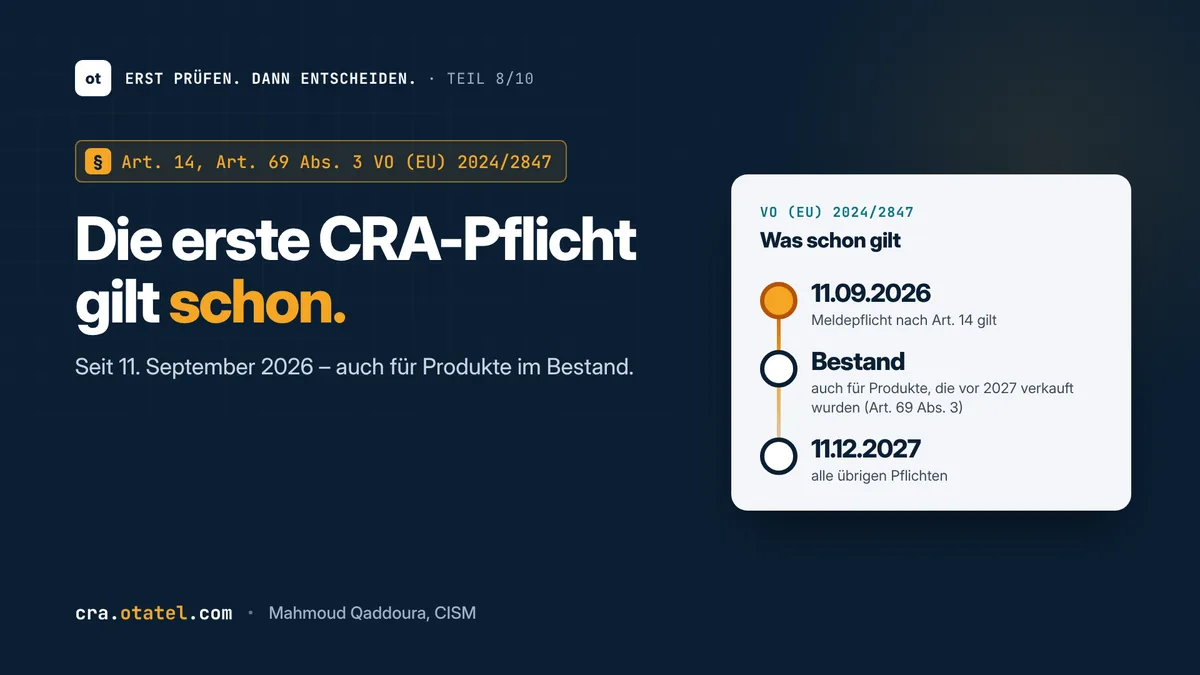
Der Cyber Resilience Act, die Verordnung (EU) 2024/2847, gilt in weiten Teilen erst ab dem 11. Dezember 2027. Artikel 14 aber gilt bereits seit dem 11. September 2026 (Art. 71 Abs. 2). Er verpflichtet Hersteller, zwei Arten von Ereignissen zu melden:
- aktiv ausgenutzte Schwachstellen in ihren Produkten mit digitalen Elementen (Art. 14 Abs. 1),
- schwerwiegende Sicherheitsvorfälle, die sich auf die Sicherheit ihrer Produkte auswirken (Art. 14 Abs. 3).
Die Meldung geht gleichzeitig an das zuständige, als Koordinator benannte CSIRT und an die ENISA – über die einheitliche Meldeplattform der ENISA, die am 11. September 2026 in Betrieb gegangen ist.
Der Punkt, den viele übersehen: Bestandsprodukte
Für die meisten Anforderungen des CRA gilt: Produkte, die vor dem 11. Dezember 2027 in Verkehr gebracht wurden, müssen sie nur erfüllen, wenn sie danach wesentlich geändert werden (Art. 69 Abs. 2). Für die Meldepflicht macht die Verordnung eine ausdrückliche Ausnahme. Artikel 14 gilt für alle Produkte im Anwendungsbereich, die vor dem 11. Dezember 2027 in Verkehr gebracht wurden (Art. 69 Abs. 3).
Das heißt: Die Gerätefamilie von vor vier Jahren ist erfasst. Die Software-Version, die ein Kunde seit 2022 nutzt, ebenfalls.
Die Fristen
Für eine aktiv ausgenutzte Schwachstelle sieht Art. 14 Abs. 2 drei Schritte vor:
- Frühwarnung unverzüglich, spätestens innerhalb von 24 Stunden, nachdem der Hersteller Kenntnis erlangt hat – mit Angabe der Mitgliedstaaten, in denen das Produkt bereitgestellt wurde.
- Meldung unverzüglich, spätestens innerhalb von 72 Stunden – mit allgemeinen Informationen zum Produkt, zur Art der Ausnutzung und zu Korrektur- oder Abhilfemaßnahmen.
- Abschlussbericht spätestens 14 Tage, nachdem eine Korrektur- oder Risikominderungsmaßnahme verfügbar ist.
Für schwerwiegende Sicherheitsvorfälle gelten ebenfalls 24 und 72 Stunden; der Abschlussbericht folgt innerhalb eines Monats nach der 72-Stunden-Meldung (Art. 14 Abs. 4). Außerdem müssen Hersteller die betroffenen Nutzer informieren, falls nötig mit Hinweisen, was diese selbst tun können (Art. 14 Abs. 8).
Was ein Verstoß bedeutet
Für Verstöße gegen Art. 14 sieht Art. 64 Abs. 2 Geldbußen von bis zu 15 Millionen Euro oder – bei Unternehmen – bis zu 2,5 Prozent des weltweiten Jahresumsatzes vor, je nachdem, welcher Betrag höher ist. Die Sanktionsregeln gelten allerdings erst ab dem 11. Dezember 2027 (Art. 71 Abs. 2). Die Meldepflicht selbst gilt schon jetzt – und wer sie heute einübt, steht im Dezember 2027 nicht unter Druck.
Die größere Gefahr liegt aber woanders. Wer eine ausgenutzte Lücke nicht erkennt oder nicht schnell reagiert, lässt Kunden ungeschützt. Und das kann sich herumsprechen – bei Kunden, bei Händlern, bei Behörden.
Was vorher geklärt sein sollte
Die 24-Stunden-Frist beginnt mit der Kenntnis. Schwierig wird es deshalb selten bei der Meldung selbst, sondern bei dem, was davor kommen muss:
- Wissen, was im Produkt steckt. Ohne Liste der eingebauten Komponenten und Bibliotheken – eine Software-Stückliste oder SBOM – lässt sich nicht schnell klären, ob eine öffentlich bekannte Lücke die eigenen Geräte betrifft.
- Ein Eingang für Hinweise. Kunden, Sicherheitsforscher und Händler brauchen eine Adresse, an die sie Schwachstellen melden können. Landet der Hinweis in einem allgemeinen Postfach, kann die Frist bereits laufen, ohne dass es jemand merkt.
- Eine Entscheidung über „aktiv ausgenutzt“. Wer bewertet, ob eine Schwachstelle tatsächlich ausgenutzt wird, und wer entscheidet über die Meldung?
- Ein Zugang zur Meldeplattform. Wer ist registriert, wer meldet, wer vertritt?
Was sich ändert, wenn der Prozess steht
Ein Hersteller mit funktionierendem Schwachstellenprozess erfüllt nicht nur eine Pflicht. Er weiß schneller, welche Kunden betroffen sind, liefert schneller Updates und kann gegenüber Händlern und Kunden zeigen, dass er seine Produkte über den Verkauf hinaus betreut. Das ist genau die Fähigkeit, die der CRA ab Dezember 2027 für neue Produkte ohnehin verlangt. Wer sie jetzt aufbaut, baut sie einmal.
Ihr nächster Schritt
Zuerst die Grundfrage: Fällt Ihr Produkt unter den CRA, und sind Sie dafür Hersteller? Meine kostenlose CRA-Vorprüfung klärt Anwendbarkeit und Rolle mit Fundstelle und prüft auf Wunsch eine SBOM gegen bekannte Schwachstellen. Ohne Konto: cra.otatel.com
Erst prüfen. Dann entscheiden.