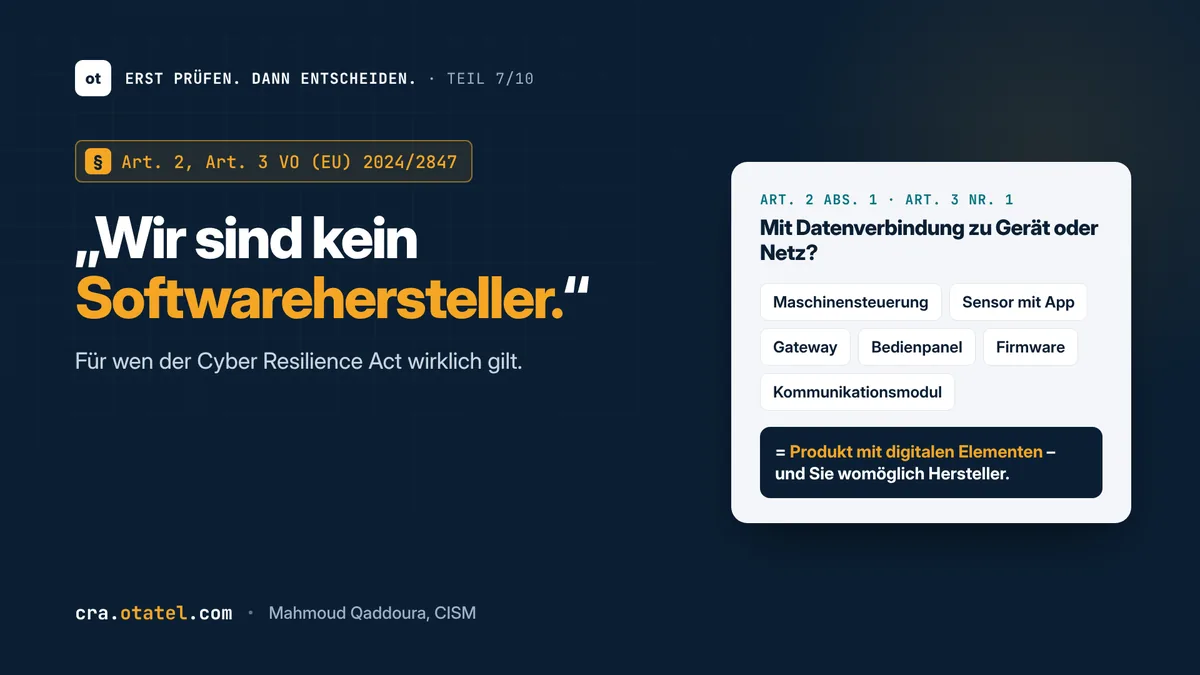
Nehmen wir einen Hersteller von Verpackungsmaschinen. Seine Kunden steuern die Anlagen über ein Bedienpanel, Fernwartung läuft über ein Gateway, Störungen landen per App beim Servicetechniker. Die naheliegende Reaktion auf den Cyber Resilience Act: „Wir sind kein Softwarehersteller.“
Nach der Verordnung ist er trotzdem Hersteller – nämlich eines Produkts mit digitalen Elementen.
Was der CRA unter einem Produkt versteht
Der Cyber Resilience Act, die Verordnung (EU) 2024/2847, gilt für Produkte mit digitalen Elementen, deren bestimmungsgemäßer Zweck oder vernünftigerweise vorhersehbare Verwendung eine direkte oder indirekte logische oder physische Datenverbindung mit einem Gerät oder Netz einschließt (Art. 2 Abs. 1).
Ein Produkt mit digitalen Elementen ist ein Software- oder Hardwareprodukt und seine Datenfernverarbeitungslösungen, einschließlich Software- oder Hardwarekomponenten, die getrennt in den Verkehr gebracht werden (Art. 3 Nr. 1).
Das ist bewusst weit gefasst. Darunter fallen nicht nur Apps und Programme, sondern auch:
- Maschinen und Anlagen mit vernetzter Steuerung,
- Messgeräte, Sensoren und Aktoren mit Schnittstelle,
- Gateways, Router, Steuergeräte und Bedienpanels,
- Firmware und Software, die als eigenes Produkt verkauft wird,
- Komponenten wie Kommunikationsmodule, die in andere Produkte eingebaut werden.
Auch eine indirekte Verbindung reicht: etwa bei einem Bauteil, das selbst kein Netz kennt, aber Teil eines Systems ist, das mit einem Gerät oder Netz verbunden werden kann (Art. 3 Nr. 10). Und eine physische Verbindung kann über elektrische Schnittstellen, Kabel oder Funk entstehen (Art. 3 Nr. 9) – ein Servicekabel zum Laptop ist also nicht automatisch außen vor.
Was nicht unter den CRA fällt
Die Verordnung nimmt Produkte aus, für die eigene Regeln gelten: Medizinprodukte und In-vitro-Diagnostika nach den EU-Verordnungen 2017/745 und 2017/746, Kraftfahrzeuge im Anwendungsbereich der Verordnung (EU) 2019/2144, nach der Verordnung (EU) 2018/1139 zertifizierte Luftfahrtprodukte und Schiffsausrüstung nach der Richtlinie 2014/90/EU (Art. 2 Abs. 2 bis 4). Ebenfalls ausgenommen sind identische Ersatzteile (Art. 2 Abs. 6) und Produkte, die ausschließlich für nationale Sicherheit oder Verteidigung entwickelt oder geändert wurden, sowie Produkte speziell für Verschlusssachen (Art. 2 Abs. 7).
Wichtig: Diese Ausnahmen gelten für das Produkt, nicht für die Branche. Ein Zulieferer der Automobilindustrie, der ein vernetztes Werkstattgerät verkauft, ist nicht automatisch ausgenommen.
Die Frage nach der Rolle
Der CRA verteilt Pflichten nach Rollen. Wer welche Pflichten trägt, hängt davon ab, was Sie mit dem Produkt tun.
Hersteller ist, wer ein Produkt mit digitalen Elementen entwickelt oder herstellt – oder konzipieren, entwickeln oder herstellen lässt – und es unter eigenem Namen oder eigener Marke vermarktet (Art. 3 Nr. 13). Das gilt auch, wenn die Produktion vollständig bei einem Auftragsfertiger liegt.
Einführer und Händler haben eigene, geringere Pflichten. Aber Achtung: Ein Einführer oder Händler, der ein Produkt unter eigenem Namen oder eigener Marke in Verkehr bringt oder eine wesentliche Änderung an einem bereits in Verkehr gebrachten Produkt vornimmt, gilt als Hersteller und trägt dessen Pflichten (Art. 21).
Wesentliche Änderung durch Dritte. Auch wer weder Hersteller noch Einführer noch Händler ist, trägt Herstellerpflichten, wenn er ein Produkt wesentlich ändert und auf dem Markt bereitstellt – für den betroffenen Teil des Produkts oder, wenn die Änderung die Cybersicherheit insgesamt berührt, für das ganze Produkt (Art. 22).
Gerade im Mittelstand ist die Rolle oft nicht eindeutig. Ein Handelsunternehmen mit Eigenmarke, ein Integrator, der Komponenten zu einer Anlage verbindet, ein Hersteller, der Fremdsoftware einbettet – jede dieser Konstellationen hat ihre eigene Antwort.
Warum viele Unternehmen die Frage aufschieben
Der CRA wirkt weit weg. Die meisten Pflichten gelten ab dem 11. Dezember 2027 (Art. 71 Abs. 2). Wer heute Maschinen baut, hat andere Sorgen.
Zwei Gründe sprechen dagegen, die Frage aufzuschieben. Erstens gilt die Meldepflicht für aktiv ausgenutzte Schwachstellen und schwerwiegende Sicherheitsvorfälle bereits seit dem 11. September 2026 – und zwar auch für Produkte, die schon vorher verkauft wurden (Art. 14, Art. 69 Abs. 3, Art. 71 Abs. 2). Zweitens werden Produkte, die heute in der Entwicklung sind, oft nach dem Dezember 2027 in Verkehr gebracht. Was heute konstruiert wird, muss dann die Anforderungen erfüllen.
Fünf Fragen für die erste Einordnung
- Hat Ihr Produkt eine direkte oder indirekte Datenverbindung zu einem Gerät oder Netz?
- Fällt das Produkt selbst unter eine Ausnahme nach Art. 2 – oder wirkt nur Ihre Branche ausgenommen?
- Bringen Sie es unter eigenem Namen oder eigener Marke in Verkehr?
- Verändern Sie Produkte anderer wesentlich, bevor Sie sie weitergeben?
- Welche Ihrer Produkte sind bereits auf dem Markt und werden noch genutzt?
Wer diese Fragen für jede Produktlinie beantwortet, weiß, wo er steht. Daraus ergibt sich, ob und für welche Produkte Sie CE-Kennzeichnung, technische Dokumentation und Schwachstellenmanagement nach dem CRA brauchen – und welche Produkte Sie getrost beiseitelegen können.
Was sich ändert, wenn die Rolle geklärt ist
Mit einer geklärten Rolle wird aus einem diffusen Regulierungsthema eine Produktentscheidung. Entwicklung, Vertrieb und Service wissen, welche Produkte betroffen sind. Die Kosten lassen sich je Produkt planen. Und gegenüber Händlern und Kunden, die nach dem CRA fragen, gibt es eine klare Antwort.
Ihr nächster Schritt
Meine kostenlose CRA-Vorprüfung führt durch Anwendbarkeit, Rolle und Einstufung nach Anhang III und IV – jede Antwort mit Fundstelle in der Verordnung. Ohne Konto, ohne Speicherung: cra.otatel.com
Erst prüfen. Dann entscheiden.