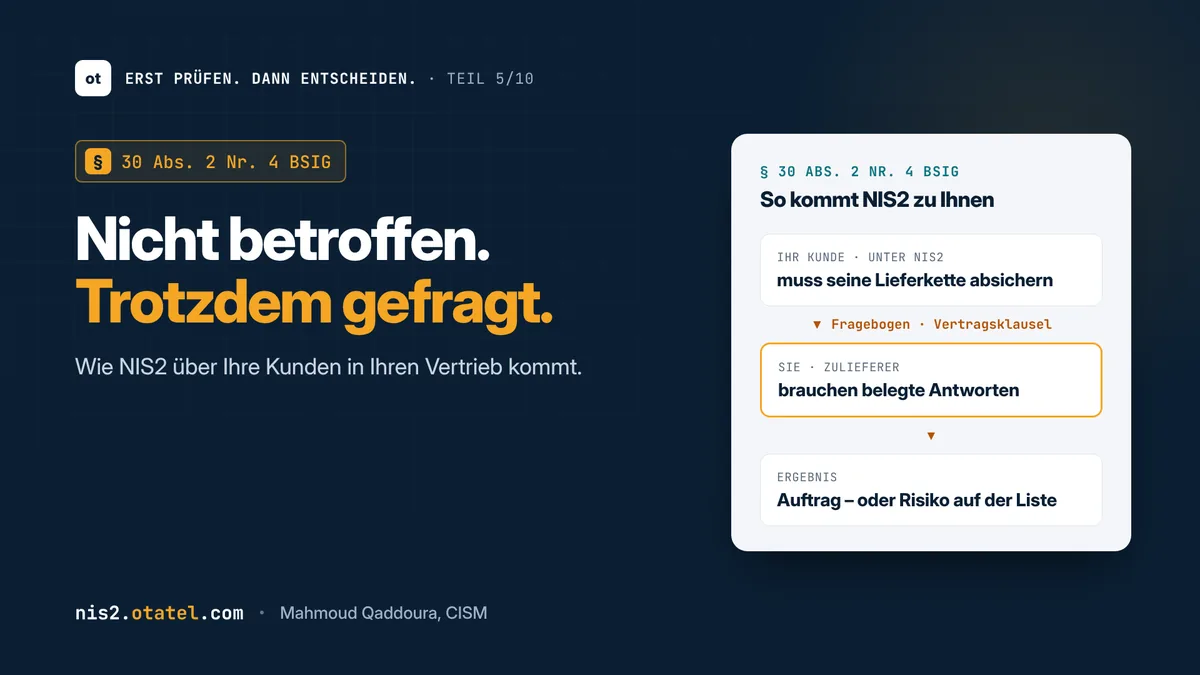
Ein typisches Szenario: Der Vertriebsleiter eines Zulieferers bekommt eine E-Mail vom Einkauf seines größten Kunden. Im Anhang: ein Fragebogen zur Informationssicherheit, 60 Fragen, Frist zwei Wochen. Ob es eine Richtlinie zur Zugriffskontrolle gibt. Wie Datensicherungen getestet werden. Ob Multi-Faktor-Authentifizierung im Einsatz ist. Wer im Unternehmen für Sicherheitsvorfälle zuständig ist.
Das Unternehmen selbst fällt nicht unter NIS2. Trotzdem hängt jetzt ein Auftrag an der Antwort.
Warum Ihre Kunden fragen müssen
Unternehmen, die unter NIS2 fallen, müssen Risikomanagementmaßnahmen ergreifen. Eine davon nennt das Gesetz ausdrücklich: die Sicherheit der Lieferkette, einschließlich sicherheitsbezogener Aspekte der Beziehungen zu unmittelbaren Anbietern oder Diensteanbietern (§ 30 Abs. 2 Nr. 4 BSIG). Außerdem müssen sie die Einhaltung ihrer Maßnahmen dokumentieren (§ 30 Abs. 1 Satz 3 BSIG).
Für den Kunden heißt das: Er muss wissen, welche Lieferanten und Dienstleister für seine Dienste wichtig sind, welche Risiken von ihnen ausgehen und wie er damit umgeht. Der einfachste Weg dorthin ist eine Frage an den Lieferanten. Deshalb kommen die Fragebögen – und deshalb tauchen Sicherheitsklauseln in Rahmenverträgen auf.
NIS2 erreicht so Unternehmen, die das Gesetz selbst nie lesen mussten. Nicht über die Aufsicht, sondern über den Kunden.
Der heutige Zustand bei vielen Zulieferern
Oft werden solche Fragebögen einzeln beantwortet. Jeder Kunde fragt etwas anders, jede Antwort wird neu geschrieben. Häufig landet der Bogen beim Vertrieb, der ihn an die IT weiterreicht, die wiederum beim Dienstleister nachfragt. Am Ende stehen Antworten, die niemand verbindlich prüfen kann.
Das hat drei Folgen:
- Es kostet Zeit, die im Tagesgeschäft fehlt. Und es wird mit jedem neuen Kunden mehr.
- Es erzeugt Widersprüche. Was Kunde A geantwortet bekam, passt nicht ganz zu dem, was Kunde B liest. Spätestens bei einem Audit fällt das auf.
- Es schwächt die Verhandlungsposition. Wer nur „teilweise“ oder „in Planung“ antworten kann, wird im Einkauf schlechter bewertet als ein Wettbewerber mit klaren Nachweisen.
Was das für den Vertrieb bedeutet
Für Einkäufer wird das Sicherheitsniveau eines Lieferanten damit zu einem Bewertungskriterium. Das legt die Dokumentationspflicht nahe: Ein Kunde unter NIS2 muss belegen können, wie er Risiken in seiner Lieferkette behandelt. Ein Lieferant, der ihm diesen Nachweis leicht macht, ist im Vorteil.
Umgekehrt gilt: Ein Lieferant ohne belastbare Antworten wird zum Risiko, das der Kunde dokumentieren und behandeln muss – mit zusätzlichen Prüfungen, Auflagen oder im ungünstigen Fall mit einem anderen Lieferanten. Das ist keine Strafe des Gesetzgebers. Es ist eine nüchterne Entscheidung im Einkauf.
Vom Fragebogen zum Vorsprung
Die gute Nachricht: Die Fragen der Kunden sind sich ähnlicher, als sie aussehen. Kunden unter NIS2 müssen selbst die zehn Maßnahmen umsetzen, die § 30 Abs. 2 BSIG aufzählt – und fragen deshalb meist entlang derselben Themen: von Konzepten zur Risikoanalyse über Backup und Notfallmanagement bis zur Multi-Faktor-Authentifizierung.
Daraus ergibt sich ein einfacher Weg:
- Eine Antwort für alle Kunden. Ordnen Sie Ihre Sicherheitsmaßnahmen den zehn Punkten aus § 30 Abs. 2 BSIG zu. Wer bereits nach ISO/IEC 27001 arbeitet, kann seine Kontrollen darauf abbilden.
- Ein Nachweis je Punkt. Zu jeder Maßnahme ein Dokument, ein Datum, ein Verantwortlicher. Nicht „vorhanden“, sondern „Richtlinie X, freigegeben am …“.
- Ehrliche Lücken. Wo noch etwas fehlt, sagen Sie es – mit Plan und Termin. Ein klarer Plan überzeugt Einkäufer mehr als ein vages „Ja“.
- Ein Ansprechpartner. Eine Person, die Fragebögen beantwortet und die Antworten aktuell hält.
Aus vielen Einzelantworten wird so ein Paket, das Sie jedem Kunden geben können. Der Aufwand sinkt mit jedem weiteren Fragebogen. Und im Gespräch mit dem Einkauf werden Sie vom Prüfling zum Partner, der seinem Kunden die eigene Dokumentation erleichtert.
Und wenn Sie doch selbst betroffen sind?
Manchmal zeigt sich bei der Arbeit an einem Fragebogen, dass der Zulieferer selbst unter NIS2 fällt – etwa als Maschinenbauer, Elektronikhersteller oder Managed Service Provider mit mindestens 50 Mitarbeitenden oder mehr als 10 Millionen Euro Umsatz und Bilanzsumme. Dann ergeben sich die zehn Maßnahmen nicht nur aus dem Wunsch des Kunden, sondern unmittelbar aus dem Gesetz. Die Vorbereitung ist dieselbe. Nur die Frage, wie dringend sie ist, beantwortet sich anders.
Ihr nächster Schritt
Wenn Sie wissen möchten, welche Maßnahmen Ihre Kunden erwarten und wie sie sich auf ISO/IEC 27001 und andere Rahmenwerke abbilden lassen: Meine kostenlose NIS2-Vorprüfung zeigt die zehn Maßnahmen aus § 30 Abs. 2 BSIG mit Zuordnung und den Nachweisen, die Prüfer typischerweise sehen wollen – ohne Konto, ohne Speicherung: nis2.otatel.com/check/massnahmen
Erst prüfen. Dann entscheiden.