Freitag, 17:40 Uhr. Die Buchhaltung meldet, dass sich Dateien nicht mehr öffnen lassen. Kurz darauf steht der Server der Auftragsverwaltung. Der IT-Dienstleister ist erreichbar, die Geschäftsführung schon auf dem Heimweg.
In diesem Moment beginnt mehr als eine technische Aufgabe. Für Unternehmen, die unter NIS2 fallen, läuft ab jetzt eine gesetzliche Frist.
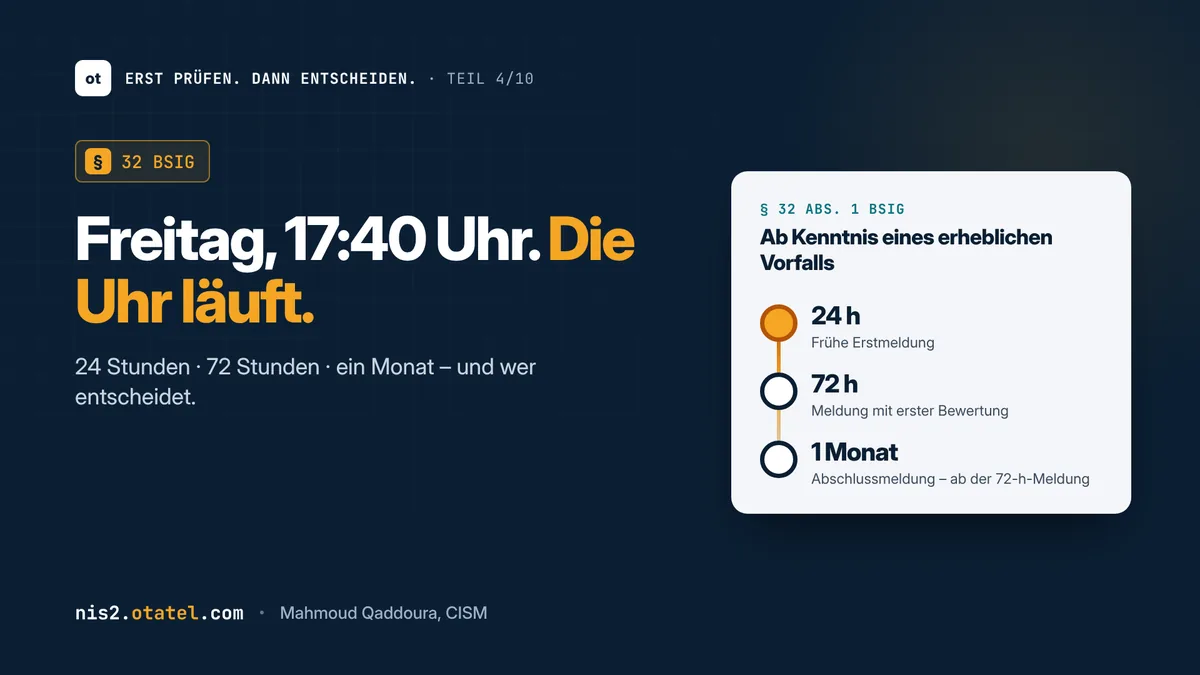
Die drei Fristen nach § 32 BSIG
Besonders wichtige und wichtige Einrichtungen müssen erhebliche Sicherheitsvorfälle an die gemeinsame Meldestelle von BSI und BBK melden. Das Gesetz sieht dafür drei Stufen vor (§ 32 Abs. 1 BSIG):
- Unverzüglich, spätestens innerhalb von 24 Stunden nach Kenntniserlangung: eine frühe Erstmeldung. Sie sagt, ob der Verdacht besteht, dass der Vorfall auf rechtswidrige oder böswillige Handlungen zurückgeht oder grenzüberschreitende Auswirkungen haben könnte.
- Unverzüglich, spätestens innerhalb von 72 Stunden nach Kenntniserlangung: die eigentliche Meldung, mit einer ersten Bewertung von Schweregrad und Auswirkungen und, falls vorhanden, Kompromittierungsindikatoren.
- Spätestens einen Monat nach der 72-Stunden-Meldung: die Abschlussmeldung mit Beschreibung, Ursache, Abhilfemaßnahmen und gegebenenfalls grenzüberschreitenden Auswirkungen. Dauert der Vorfall dann noch an, folgt zunächst eine Fortschrittsmeldung (§ 32 Abs. 2 BSIG).
Auf Ersuchen des BSI kommen Zwischenmeldungen hinzu. Wichtig: Die Monatsfrist läuft nicht ab dem Angriff, sondern ab der Meldung nach 72 Stunden.
Wann ist ein Vorfall „erheblich“?
Gemeldet werden muss nicht jede Störung. Erheblich ist ein Sicherheitsvorfall, der schwerwiegende Betriebsstörungen der Dienste oder finanzielle Verluste für die Einrichtung verursacht hat oder verursachen kann – oder der andere durch erhebliche materielle oder immaterielle Schäden beeinträchtigt hat oder beeinträchtigen kann (§ 2 Nr. 11 BSIG). Für bestimmte digitale Dienste, unter anderem Cloud-Dienste, Rechenzentren und Managed Service Provider, legt die Durchführungsverordnung (EU) 2024/2690 konkrete Schwellen fest.
Das Wort „kann“ steht zweimal in dieser Definition. Es reicht also die Möglichkeit eines schweren Schadens. Wer erst meldet, wenn der Schaden feststeht, meldet oft zu spät.
Was ohne Vorbereitung passiert
Die Fristen klingen machbar. Schwierig wird es selten bei der Meldung selbst, sondern in den Stunden davor. Typisch sind diese Lücken:
- Niemand fühlt sich zuständig. Die IT kümmert sich um die Technik und wartet auf eine Entscheidung. Die Geschäftsführung wartet auf eine Einschätzung der IT. Die Uhr läuft weiter.
- Niemand kennt den Meldeweg. Zugangsdaten zum Meldeportal, Ansprechpartner, Pflichtangaben – alles muss am Freitagabend erst gesucht werden.
- Die Bewertung fehlt. Ob ein Vorfall erheblich ist, lässt sich nur einschätzen, wenn man vorher festgelegt hat, welche Dienste kritisch sind und was ein schwerer Ausfall bedeutet.
- Die anderen Pflichten werden vergessen. Sind personenbezogene Daten betroffen, gilt parallel die Meldepflicht an die Datenschutzaufsicht nach Art. 33 DSGVO – unverzüglich und möglichst binnen 72 Stunden, sofern ein Risiko für die Betroffenen besteht. Verträge mit Kunden oder Versicherern enthalten oft eigene Informationspflichten.
Eine Meldung, die nicht, nicht richtig, nicht vollständig oder nicht rechtzeitig erfolgt, ist eine Ordnungswidrigkeit. Für besonders wichtige Einrichtungen sieht das Gesetz Bußgelder bis zu 10 Millionen Euro vor, für wichtige bis zu 7 Millionen Euro (§ 65 Abs. 2 Nr. 4 und 5, Abs. 5 BSIG). Wichtiger ist aber etwas anderes: Ein schlecht geführter Ernstfall verlängert den Ausfall. Und jeder zusätzliche Tag kostet mehr als jede Meldung.
Vier Fragen, die vor dem Ernstfall geklärt sein müssen
- Wer entscheidet über die Meldung? Eine benannte Person mit Vertretung, erreichbar auch am Wochenende. Häufig ist das die Geschäftsführung, beraten durch IT und Datenschutz.
- Woran erkennen wir „erheblich“? Eine kurze Liste kritischer Dienste und Schwellen: Ab wann ist ein Ausfall schwerwiegend? Welche Daten wären betroffen?
- Wie melden wir? Meldeweg, Zugänge und eine Vorlage für Erstmeldung und Meldung – vorbereitet und an einem Ort, der auch bei verschlüsselten Servern erreichbar ist.
- Wer informiert wen? Kunden, Dienstleister, Versicherer, Datenschutzaufsicht, Mitarbeitende. Mit Zuständigkeit und Reihenfolge.
Diese vier Antworten passen auf zwei Seiten. Einmal im Jahr am Tisch durchgespielt, machen sie aus einem chaotischen Freitagabend einen geordneten Ablauf.
Was sich ändert, wenn der Ablauf steht
Unternehmen mit vorbereitetem Meldeprozess gewinnen vor allem eines: Zeit. Die Meldung ist in Minuten erledigt, weil die Vorlage existiert. Die Entscheidung ist klar, weil die Zuständigkeit klar ist. Und die Energie geht dorthin, wo sie gebraucht wird – in die Wiederherstellung des Betriebs.
Prüfen Sie Ihre Fristen
Wenn Sie wissen möchten, ob und wie die Meldepflicht für Ihr Unternehmen gilt und welche Fristen sich für einen konkreten Zeitpunkt ergeben: Meine kostenlose NIS2-Vorprüfung enthält einen Meldepflicht-Rechner, der die drei Fristen mit Fundstelle ausweist – ohne Konto, ohne Speicherung: nis2.otatel.com/check/meldepflicht
Erst prüfen. Dann entscheiden.