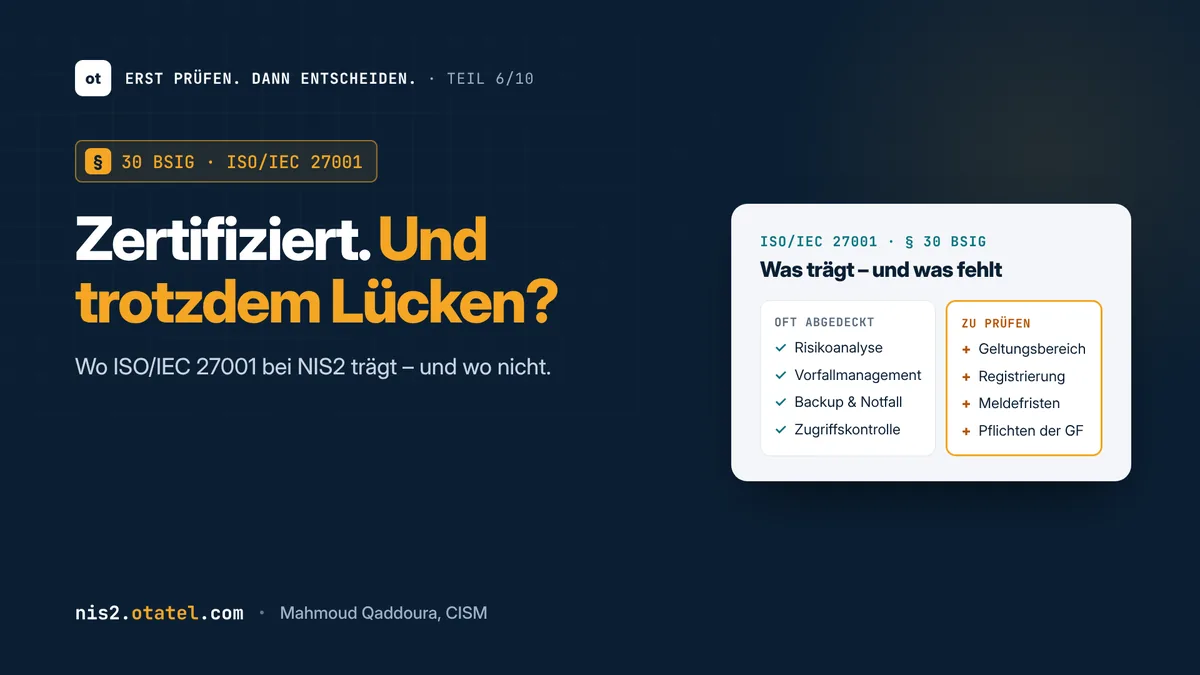
Wer ein Informationssicherheits-Managementsystem nach ISO/IEC 27001 betreibt, hat bei NIS2 einen echten Vorsprung. Risikoanalyse, Richtlinien, Zuständigkeiten, interne Audits – vieles von dem, was das BSI-Gesetz verlangt, ist dort bereits angelegt. Es ist deshalb verständlich, wenn Unternehmen mit Zertifikat das Thema NIS2 als erledigt betrachten.
Das Problem ist nicht das Zertifikat. Das Problem ist die Annahme, dass Zertifikat und Gesetz dasselbe messen.
Was ISO/IEC 27001 und NIS2 gemeinsam haben
§ 30 Abs. 2 BSIG zählt zehn Bereiche auf, die die Risikomanagementmaßnahmen mindestens umfassen müssen. Für fast alle davon gibt es in ISO/IEC 27001:2022 und im zugehörigen Anhang A passende Kontrollen:
- Risikoanalyse und Sicherheitskonzepte,
- Bewältigung von Sicherheitsvorfällen,
- Betriebskontinuität, Backup und Krisenmanagement,
- Sicherheit der Lieferkette,
- Sicherheit bei Erwerb, Entwicklung und Wartung von Systemen,
- Bewertung der Wirksamkeit der Maßnahmen,
- Schulungen und Sensibilisierung,
- Kryptografie,
- Personalsicherheit, Zugriffskontrolle und Verwaltung der Systeme,
- Multi-Faktor-Authentifizierung und gesicherte Kommunikation.
Die Maßnahmen sollen außerdem den Stand der Technik einhalten und die einschlägigen europäischen und internationalen Normen berücksichtigen (§ 30 Abs. 2 Satz 1 BSIG). ISO/IEC 27001 ist eine solche Norm. Ein funktionierendes ISMS ist deshalb eine sehr gute Ausgangslage.
Wo das Zertifikat nicht reicht
Lücken entstehen weniger bei den Maßnahmen selbst als an fünf Stellen, die das Zertifikat nicht oder anders prüft.
1. Der Geltungsbereich. Ein ISO-Zertifikat gilt für den festgelegten Anwendungsbereich des ISMS. Oft ist das ein Standort, ein Rechenzentrum oder eine Produktlinie. NIS2 fragt aber nach den IT-Systemen, Komponenten und Prozessen, die das Unternehmen für die Erbringung seiner Dienste nutzt (§ 30 Abs. 1 BSIG). Liegt ein Teil dieser Dienste außerhalb des zertifizierten Bereichs, ist er auch nicht durch das Zertifikat abgedeckt.
2. Die Pflichten außerhalb des ISMS. Die Registrierung beim BSI (§ 33 BSIG) und die Meldefristen von 24 Stunden, 72 Stunden und einem Monat (§ 32 BSIG) stehen nicht in der Norm. Ein ISMS kann ein Vorfallmanagement haben, das gut funktioniert – und trotzdem die gesetzlichen Fristen und den Meldeweg nicht kennen.
3. Die Rolle der Geschäftsleitung. ISO/IEC 27001 verlangt Führung und Verpflichtung der obersten Leitung. § 38 BSIG geht weiter: Die Geschäftsleitung muss die Maßnahmen umsetzen, ihre Umsetzung überwachen und regelmäßig an Schulungen teilnehmen. Ob das im eigenen ISMS so nachweisbar ist, lohnt einen genauen Blick.
4. Die Gewichtung. Ein ISMS entscheidet selbst, welche Kontrollen auf Basis der Risikobewertung anwendbar sind. Das BSIG nennt dagegen Mindestinhalte. Wer etwa Multi-Faktor-Authentifizierung in der eigenen Erklärung zur Anwendbarkeit nur für einen Teil der Zugänge vorgesehen hat, sollte prüfen, ob das zu § 30 Abs. 2 Satz 2 Nr. 10 BSIG passt.
5. Der Nachweis gegenüber der Aufsicht. Das BSI kann bei besonders wichtigen Einrichtungen Audits, Prüfungen oder Zertifizierungen anordnen und Nachweise verlangen (§ 61 BSIG). Ein Zertifikat ist dabei ein wertvoller Beleg. Es ersetzt aber nicht die Dokumentation, dass die Risikomanagementmaßnahmen nach § 30 eingehalten werden (§ 30 Abs. 1 Satz 3 BSIG) – und nicht die Nachweise zu Registrierung, Meldeprozess und Pflichten der Geschäftsleitung.
Was passiert, wenn man die Lücken übersieht?
Im Alltag zunächst wenig. Das ISMS läuft, die Überwachungsaudits verlaufen ohne Befund. Die Lücke zeigt sich erst in einer Situation, für die das Zertifikat nicht gemacht ist: bei einem Sicherheitsvorfall mit Meldepflicht, bei einer Anfrage des BSI oder bei einem Kunden, der nach der Abdeckung eines bestimmten Dienstes fragt. Dann muss in kurzer Zeit nachgearbeitet werden, was in Ruhe planbar gewesen wäre.
Der saubere Weg: zuordnen statt neu aufbauen
Unternehmen mit ISO/IEC 27001 brauchen für NIS2 kein zweites System. Sie brauchen eine Zuordnung:
- Jeden der zehn Bereiche aus § 30 Abs. 2 BSIG den vorhandenen Kontrollen zuordnen.
- Den Geltungsbereich abgleichen: Sind alle Dienste, die unter NIS2 fallen, im ISMS enthalten?
- Die gesetzlichen Zusatzpflichten ergänzen: Registrierung, Meldeprozess mit Fristen, Pflichten und Schulungen der Geschäftsleitung.
- Die Nachweise bündeln: Wo liegt welcher Beleg, wer verantwortet ihn, wann wurde er zuletzt geprüft?
Das Ergebnis ist überschaubar: eine Tabelle, ein angepasster Geltungsbereich und einige ergänzte Prozesse. Damit wird aus „Wir sind zertifiziert“ ein Satz, der auch gegenüber dem BSI trägt: „Wir sind zertifiziert, und so decken wir jede einschlägige Pflicht des BSIG ab.“
Ihr nächster Schritt
Meine kostenlose NIS2-Vorprüfung zeigt die zehn Bereiche aus § 30 Abs. 2 BSIG mit Zuordnung zu ISO/IEC 27001:2022 und weiteren Rahmenwerken – und die Nachweise, die Prüfer typischerweise erwarten. Ohne Konto, ohne Speicherung: nis2.otatel.com/check/massnahmen
Erst prüfen. Dann entscheiden.